تراژدی هکر ۱۵ سالهای که پنتاگون را لرزاند و بهایش را با جانش داد
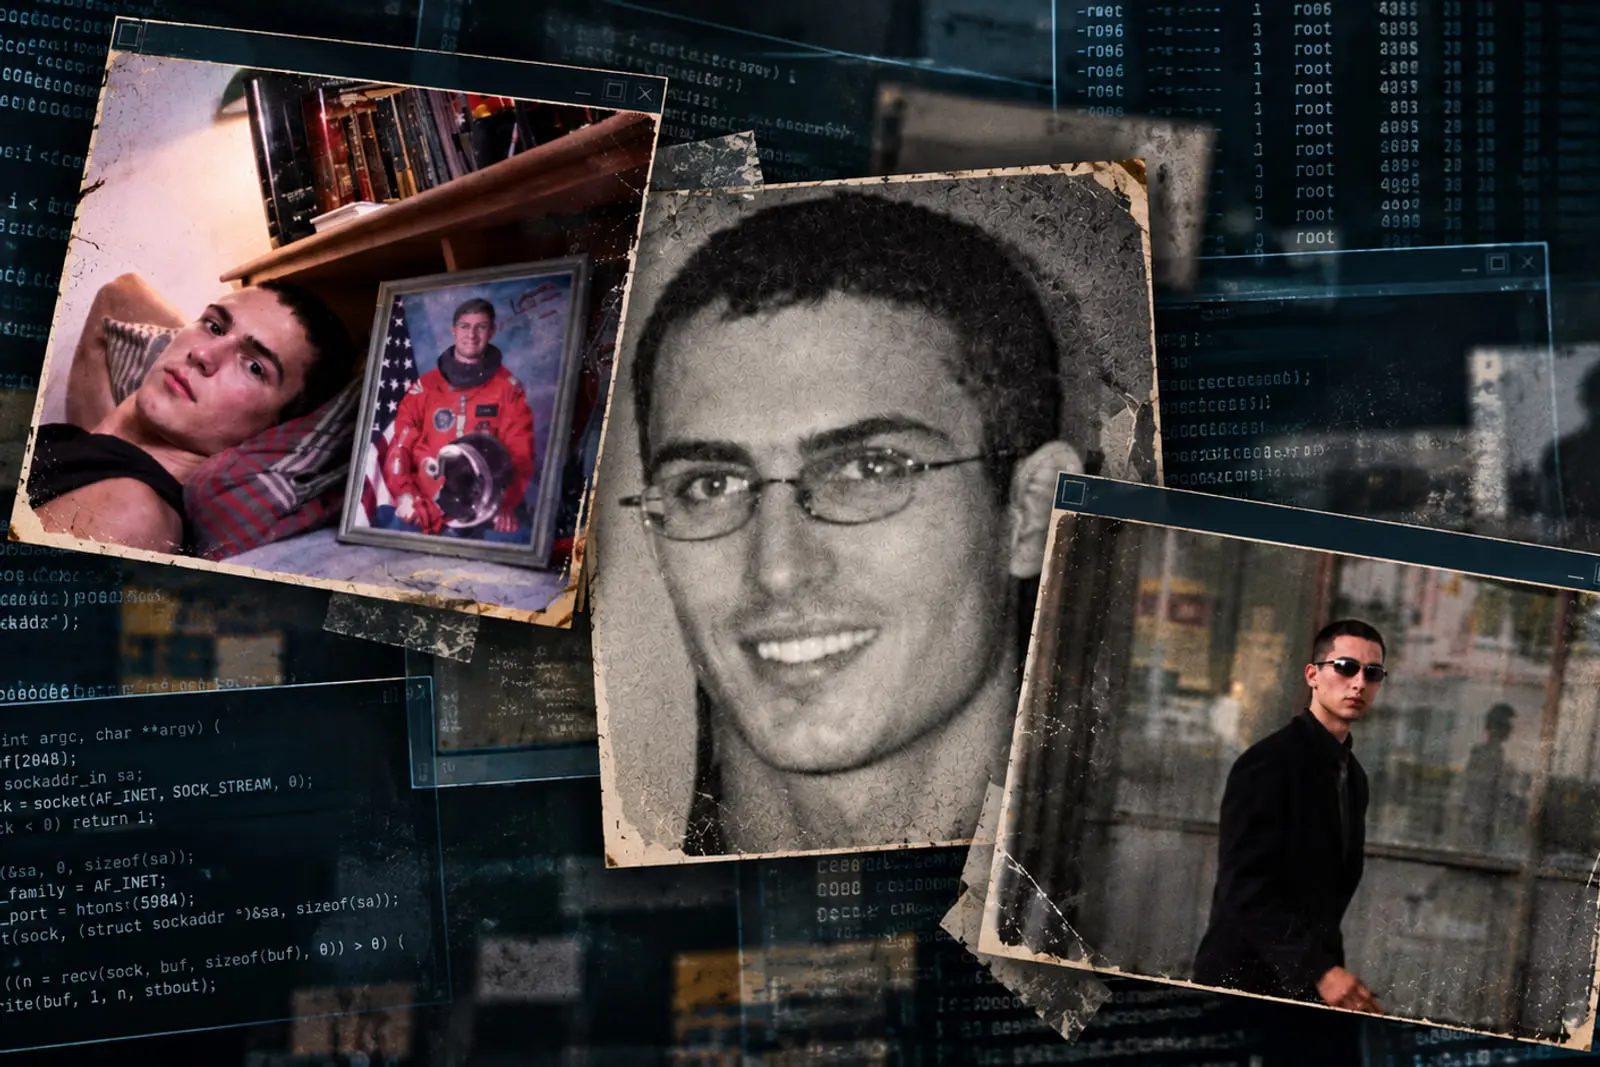
مأموران سرویس مخفی در سال ۲۰۰۸ به خانهی هکر جوانی هجوم بردند که سالها پیش ناسا را هک کرده بود، غافل از اینکه طوفانی مرگبار در راه است.
وقتی نام پنتاگون و ناسا به میان میآید، ذهنها به سمت ارتشهای سایبری، جاسوسان بینالمللی و لایههای امنیتی نفوذناپذیر میرود. اما در سال ۱۹۹۹، تمام این ابهت پوشالی توسط یک نوجوان ۱۵ ساله، آن هم صرفاً از اتاق خواب خانهاش در فلوریدا فرو ریخت.
جاناتان جیمز، نابغهای که فقط برای تمرین زبان برنامهنویسی به حساسترین شبکههای نظامی جهان نفوذ کرد و بزرگترین آژانسهای امنیتی آمریکا را به زانو درآورد، هرگز تصور نمیکرد که این کنجکاوی کودکانه، او را به تاریکترین مسیر زندگیاش بکشاند؛ مسیری که در نهایت به یک تراژدی هولناک ختم شد و او بهایش را با جانش پرداخت.
شورش در اتاقخواب؛ پسری که ویندوز را پاک کرد تا لینوکس نصب کند
داستان از سال ۱۹۸۹ در یکی از شهرکهای حومهای جنوب فلوریدا آغاز شد، وقتی جاناتان جیمز پسربچهای ششساله بود. در ساعاتی که همسنوسالهایش در کوچهها میدویدند و بازی میکردند، جاناتان در خانه میماند و به نمایشگر کامپیوتر خانوادگی خیره میشد.
پدر جاناتان برنامهنویس بود و بهمرور زمان نگران وابستگی شدیدش به سیستم شد و تصمیم گرفت با نصب نرمافزار کنترل روی سیستم، دسترسی پسرش را محدود کند؛ اما جاناتانِ خردسال خیلی زود قفل نرمافزار پدر را شکست و راه خود را به درون سیستم باز کرد.
با ورود به سالهای نخست نوجوانی، بازیهای کامپیوتری جای خود را به کتابهای قطور آموزش زبان برنامهنویسی C و سیستمعامل یونیکس دادند؛ جاناتان ساعتهای طولانی، اغلب تا دل شب، مینشست و کدهای منبع را میخواند و با دیگر علاقهمندان کامپیوتر در تالارهای آنلاین حرف میزد.
روزی سیستمعامل ویندوز را به طور کامل از روی کامپیوتر خانواده پاک و بهجای آن لینوکس نصب کرد؛ کاری که از یک سو نبوغ سرکش او را نشان میداد و از سوی دیگر، مشاجرههای بیپایانی را با والدینش رقم زد. خرید یک کامپیوتر شخصی مجزا هم کمکی به آرامکردن تنشها نکرد و کار به جایی رسید که پدر و مادرش برای بازگرداندن او به زندگی عادی، کامپیوترش را توقیف کردند.
جاناتان از کودکی کامپیوتر را ابزاری برای محک زدن مرزهای تواناییاش میدانست
جاناتان سیزدهساله، از خانه بیرون رفت و به مادرش تلفن زد و گفت تا کامپیوترش را پس نگیرد، به خانه برنمیگردد. بالاخره والدینش او را در کتابفروشی نزدیک خانه پیدا کردند. جاناتان کامپیوتر را فقط برای سرگرمی نمیخواست؛ سیستم به او فرصتی میداد مرز تواناییاش را محک بزند و هر بار کمی جلو برود. دیگر حاضر نبود ازآندست بکشد.
در آن روزها، والدینش تلاش میکردند او را از صفحهکلید و مانیتور دور نگه دارند؛ اما خیلی زود، دولت فدرال آمریکا وظیفه جداکردن جاناتان از کامپیوتر را بر عهده گرفت.
تولد «c0mrade»؛ نفوذ به ناسا و پنتاگون برای یادگیری برنامهنویسی
کنجکاوی جاناتان بهتدریج از کامپیوتر خودش به شبکههای دیگر رسید. او در پانزدهسالگی، از پسرکی کنجکاو به هکری تمامعیار تبدیل شده بود که در دنیای زیرزمینی اینترنت با نام مستعار «c0mrade» شناخته میشد. بسیاری از مواقع به تخریب سیستمها یا سرقت اطلاعات مالی فکر نمیکرد. چیزی که به او حس خوب و وصفناپذیری میداد، این بود که در نبردهای فکر پیروز شود و کنترل را در دست بگیرد. «در داشتن کنترل» مجذوب، شیفته و وسوسهاش میکرد.
ارسال ایمیل به مدیران شبکه برای اصلاح آسیبپذیریها، غالباً بینتیجه میماند
هرچه دیوارهای امنیتی یک شبکه ضخیمتر و پیچیدهتر به نظر میرسیدند، جاذبهی بیشتری برای جاناتان داشتند. او وارد سیستم میشد، آسیبپذیری شبکه را به خودش ثابت میکرد و سپس بدون دستزدن به فایلها یا آلودهکردن سیستم به ویروس، آنجا را ترک میکرد.
گاهی پس از یافتن آسیبپذیریها، به مدیران شبکه ایمیل میزد و نقاط ضعف و روش برطرفکردنشان را توضیح میداد، هرچند به گفتهی خودش، مدیران غالباً هیچ توجهی نشان نمیدادند.
ژوئن ۱۹۹۹، جاناتان به دنبال چالش جدیدی میگشت و تصمیم گرفت مرکز پروازهای فضایی مارشال ناسا در هانتسویل آلاباما را هدف قرار دهد. او از طریق روشهایی که جزئیات فنی آن تا به امروز در هالهای از ابهام قرار دارد، به ۱۳ کامپیوتر این مرکز دسترسی پیدا کرد و تصمیم گرفت برای اولینبار، فایلی را از سرورهای هدف دانلود کند.
فایل در اصل نرمافزار اختصاصی کنترل دما و رطوبت ایستگاه فضایی بینالمللی بود که وزارت دادگستری آمریکا ارزشش را ۱٫۷ میلیون دلار برآورد میکرد. جاناتان بعدها در مصاحبهای درباره انگیزهاش از دانلود این فایل گفت:
کدهای نوشته شده واقعاً بیکیفیت و سطح پایین بودند و مطمئناً آنطور که ادعا میشد، ۱٫۷ میلیون دلار نمیارزیدند. فقط به این دلیل سورس کد را دانلود کردم که داشتم زبان برنامهنویسی C را مطالعه میکردم، برای یادگیری چه راهی بهتر از این که نرمافزاری را بررسی کنید که توسط دولت نوشته شده؟
در واقعیت هم دانلودکردن نرمافزار به جاناتان اجازه نمیداد سیستمهای ایستگاه فضایی را از راه دور کنترل کند. ارسال دستور به فضاپیما، با اختیار داشتن سورس کد با فاصلهی زیادی داشت و مراحل بسیار پیچیدهتر و دسترسیهای متفاوتی را میطلبید. ایستگاه فضایی هم در آن زمان هنوز خدمه دائمی نداشت.
با این حال کاری که جاناتان کرد نقض امنیتی مهمی محسوب میشد و شوک بزرگی به ناسا وارد کرد. آژانس فضایی مجبور شد سیستمهای خود را به مدت سه هفته به طور کامل خاموش کند که این تعطیلی، حدود ۴۰ هزار دلار خسارت مستقیم روی دست آنها گذاشت.
سرک کشیدن به سرورهای ناسا و پنتاگون، تنها برای اثبات تواناییهای شخصی بود
دو ماه پس از ماجرای ناسا، جاناتان پنتاگون را بهعنوان هدف بعدیاش انتخاب کرد و بعد آژانس کاهش تهدیدات دفاعی (DTRA) را نشانه گرفت؛ نهادی فوقالعاده حساس که وظیفه تحلیل و مقابله با تهدیدات هستهای، شیمیایی و بیولوژیکی علیه آمریکا را بر عهده دارد.
جیمز از اواخر اوت تا اواخر اکتبر ۱۹۹۹ به بخشی از شبکه مورداستفاده این آژانس نفوذ کرد. روی یک سرور در دالس ویرجینیا در پشتی گذاشت تا راهی پنهان برای بازگشت به سیستم داشته باشد. برنامهی او بیش از ۳۳۰۰ پیام الکترونیکی و نام کاربری و گذرواژه ۱۹ نفر از کارمندان را رهگیری کرد که دستکم ده مورد از آنها به کامپیوترهای نظامی دسترسی داشتند.
در ذهن نوجوان ۱۵ساله، تمام این ماجراجوییها کاوشی سرگرمکننده به نظر میرسید؛ اما مقامات قضایی و امنیتی آمریکا، دیدگاه کاملاً متفاوتی داشتند. چیزی که بعدها در مصاحبهاش چالش مینامید، در پروندهی قضایی به دسترسی غیرمجاز و شنود ارتباطات تبدیل شد.
ملاقات سحرگاهی با افبیآی و سقوط به کانون اصلاح و تربیت
سپیدهدم یکی از روزهای ژانویه سال ۲۰۰۰، درست یک ماه پس از آنکه جاناتان شمع تولد ۱۶ سالگیاش را فوت کرد، کابوس از راه رسید. او حالا چندین کامپیوتر در اتاقش داشت، با شبکه وسیعی از هکرها در ارتباط بود و ترفندها و راهکارهایش را با آنها ردوبدل میکرد. اوقات فراغتش را هم با مطالعه کتابهای پیشتازان فضا میگذراند.
آن روز صبح، مادرش وارد اتاق شد، او را بیدار کرد و با صدایی لرزان گفت: «جاناتان عزیزم، مأموران افبیآی پشت در هستند، نمیدانم چه شده ولی خوب نیست.»
مأموران فدرال خانه را محاصره کرده بودند. آنها پنج دستگاه کامپیوتر، دستیار دیجیتال شخصی (Palm Pilot)، تعدادی سیدی و به شکلی عجیب، کتاب داستان پیشتازان فضای او را بهعنوان مدرک جرم ضبط کردند. جاناتان در جریان بازجویی، با صداقت تمام کارهایش را گردن گرفت و قول داد که برای همیشه از هککردن دست بکشد.
سپس سه ماه سکوت مطلق برقرار شد تا اینکه صدور کیفرخواست رسمی، مسیر زندگی این نوجوان را برای همیشه تغییر داد. جاناتان جیمز به جوانترین فرد در تاریخ ایالات متحده تبدیل شد که به جرم نقض قوانین جرایم سایبری محکوم میشد.
تجربهی تلخ کانون اصلاح و تربیت، روحیه نابغه جوان را در هم شکست
اگر در زمان ارتکاب جرم به سن قانونی رسیده بود، دستکم یکدهه در زندان فدرال نگهش میداشتند، اما بهخاطر سن کمش دادگاه میامی او را به شش ماه حبس خانگی، ممنوعیت کامل استفاده از کامپیوتر برای امور تفریحی و نوشتن نامههای عذرخواهی رسمی به ناسا و وزارت دفاع محکوم کرد.
اندکی بعد، تست مواد مخدر جاناتان مثبت شد؛ تخلفی آشکار در آزادی مشروط و قاضی حکم داد او شش ماه را در کانون اصلاح و تربیت نوجوانان بگذراند. تجربهی همسلولی شدن با مجرمان واقعی، روحیه جاناتان را بهشدت در هم شکست. پدرش بعدها تعریف کرد که زندان، پسرش را به انسانی خاموش، بیانگیزه و منزوی تبدیل کرد.
او در همان سالهای آغازین پرونده گفته بود که هک برایش «تفریح و بازی» بوده، اما رفتن به زندان ارزش تکرارش را ندارد. اما زندگیاش پس از پرونده نیز شباهتی به مسیر سادهی نوجوانی مستعد نداشت. سال ۲۰۰۲ وقتی ۱۸ساله بود، مادرش بر اثر سرطان سینه درگذشت.

مادر ترتیبی داده بود که خانهی خانوادگی به جاناتان برسد و او همراه برادرش در همان خانه ماند. به دانشگاه نرفت و هرگز شغل ثابتی پیدا نکرد. پدرش رابرت همیشه نگران او بود، مخصوصا که تواناییهای فنی فوقالعادهی پسرش را میشناخت، اما ظاهرا جاناتان علاقه نداشت از استعدادهایش برای حرفهای درآمدزا استفاده کند.
جاناتان که به چشم خود دیده بود یک چالش تفریحی چگونه به اسارت ختم میشود، تصمیم گرفت دنیای هک را برای همیشه کنار بگذارد؛ اما سایه گذشته همچنان به دنبالش میآمد. نوجوانی که زمانی نفوذش به سیستمهای ناسا خبر داغ شبکههای تلویزیونی بود، سالهای بعد را دور از توجه رسانهها گذراند، ولی در نقطه دیگری از کشور، طوفانی شکل میگرفت که زندگی او را نشانه رفته بود.
آلبرت گونزالس؛ خبرچین طمعکاری که بزرگترین سرقت تاریخ را رقم زد
در همان سالهایی که جاناتان تلاش میکرد گذشتهاش را به دست فراموشی بسپارد، هکر خودآموخته دیگری به نام آلبرت گونزالس امپراتوری مجرمانه خود را میساخت. گونزالس نقاط مشترک زیادی با جاناتان داشت؛ او هم متولد دهه هشتاد میلادی بود، در ۱۴ سالگی به سرورهای ناسا نفوذ کرده بود و تجربه حضور مأموران افبیآی را در خانه پدریاش داشت.
بااینحال، مسیر گونزالس کاملاً در جهت عکس جاناتان امتداد یافت. ما نمیدانیم که جاناتان جیمز و گونزالس همدیگر را میشناختند یا خیر، ولی آنها دوست مشترکی به نام کریستوفر اسکات داشتند.
گونزالس که در اینترنت با نامهای مستعار مختلفی شناخته میشد، ولی اسم موردعلاقهی خودش soupnazi برگرفته از یکی از شخصیتهای سریال ساینفلد بود. او در اوایل دهه ۲۰۰۰ وارد بازار سیاه ShadowCrew شد؛ شبکهای زیرزمینی و محل خریدوفروش اطلاعات کارتهای بانکی سرقتی و مدارک هویتی جعلی.
آلبرت گونزالس همزمان با خبرچینی برای دولت، بزرگترین سرقت هویت زمان خود را رقم زد
سال ۲۰۰۳، پلیس گونزالس را هنگام برداشت پول از خودپرداز با استفاده از کارتهای بانکی جعلی دستگیر کرد. او برای اینکه زندانی نشود، پیشنهاد همکاری با سرویس مخفی آمریکا را پذیرفت و بهعنوان خبرچین، بسیاری از اعضای ردهبالای ShadowCrew را لو داد.
انتظار میرفت گونزالس بهعنوان خبرچین دولتی، از دنیای جرم دور بماند؛ ولی او حقوق دریافتی از سرویس مخفی را ناچیز میدانست و درحالیکه با مأموران فدرال کار میکرد، در خفا پروژه مجرمانهی عظیمی را با نام «ثروتمند شو یا در این راه بمیر» کلید زد؛ پروژهای که به بزرگترین پرونده سرقت هویت در تاریخ آمریکا تبدیل شد و در نهایت، جاناتان جیمز بهای آن را با جانش پرداخت.
نام اختصاری J.J. و سؤالهایی که بیجواب ماندند
کریستوفر اسکات، دوست جاناتان جیمز، یکی از افرادی بود که با گونزالس کار میکرد. برخی نفوذها به روش «واردرایوینگ» انجام میشد، هکرها با خودرو در خیابانها پرسه میزدند، در نزدیکی فروشگاههای زنجیرهای بزرگ پارک میکردند و با استفاده از یک لپتاپ و آنتن رادیویی پرقدرت، به دنبال روزنههای امنیتی در شبکههای وایفای شرکتها میگشتند.
سپس برنامه شنود دادهها یا sniffer را در مسیر پردازش پرداختها میگذاشتند تا اطلاعات کارتها را هنگام عبور ثبت کند. آنها اطلاعات بانکی سرقتشده را میفروختند یا با کپیکردنشان روی نوار مغناطیسی کارتهای خام، کارتهای بانکی تقلبی میساختند و از آنها برای خریدهای غیرمجاز استفاده میکردند.
در یکی از عملیاتها، زمانی که کارمندان و مشتریان درون فروشگاه بزرگ OfficeMax مشغول خرید کاغذهای یادداشت و ماژیکهای وایتبرد بودند، اسکات و شخصی که در اسناد جنایی از او با نام اختصاری «J.J.» یاد میشود از داخل خودرو با همان ترفند واردرایوینگ اطلاعات کارتهای اعتباری را استخراج کردند و برای گونزالس فرستادند.
تنها در همین یک فقره، بانکها مجبور به ابطال و صدور مجدد ۲۰۰ هزار کارت بانکی شدند. این عملیات، آغازگر یک زنجیره سرقتهایی سهساله از غولهای خردهفروشی آمریکا نظیر Barnes & Noble ،Forever 21 و Boston Market بود.
ترفند واردرایوینگ به هکرها اجازه داد میلیونها اطلاعات بانکی را از فاصله نزدیک بدزدند
باند آلبرت گونزالس با نفوذ به شبکهی فروشگاههای بزرگی مانند OfficeMax و TJX، شرکت مالک فروشگاههای T.J. Maxx و Marshalls، اطلاعات بیش از ۴۰ میلیون کارت اعتباری و بانکی را سرقت کرد؛ اما دامنهی فعالیت گونزالس به همین فروشگاهها محدود نماند.
در پروندهای جداگانه، او و دو همدستش به سرقت اطلاعات بیش از ۱۳۰ میلیون کارت دیگر از شبکههایی از جمله شرکت پردازش پرداخت Heartland متهم شدند؛ رقمی که ابعاد یکی از بزرگترین پروندههای سرقت اطلاعات بانکی در تاریخ آمریکا را نشان میداد.
سرویس مخفی تحقیقات گستردهای را برای یافتن عاملان این فاجعه آغاز کرد و سرانجام به حقیقت تکاندهندهای رسید؛ مغز متفکر بزرگترین سرقت اطلاعات تاریخ آمریکا، همان خبرچینی بود که از خود آنها حقوق میگرفت.
یورش دوباره و کابوس تبدیلشدن به «قربانی نمایشی»
در ماه مه سال ۲۰۰۸، جاناتان جیمز ۲۴ساله در خانه پدریاش در پاینکرست فلوریدا، روزگار تلخ و سوتوکور خود را میگذراند. شش سال از مرگ مادرش میگذشت و او همچنان بدون شغل، کنار برادرش زندگی میکرد و از افسردگی شدید رنج میبرد.
به نظر میرسید سالها قبل خودش را از هک و نفوذ بازنشسته کرده، اما دوباره تاریخ تکرار شد و مأموران به خانهاش یورش بردند؛ اینبار مأموران سرویس مخفی. بازرسان فدرال با ردیابی ارتباطات آلبرت گونزالس به نشانی خانه اسکات و جیمز، محل زندگی دوستدختر جیمز و محل اقامت گونزالس رسیده بودند.
بازرسان فدرال در خانهی جیمز یک اسلحه گرم و یک یادداشت خودکشی قدیمی پیدا کردند
مأموران به دلیل دوستی اسکات با جاناتان جیمز، تصور کردند که نام مستعار «JJ» در اسناد پرونده، به جاناتان اشاره دارد. آنها تمام خانه را زیرورو کردند و در جریان بازرسی، یک اسلحه گرم و یک یادداشت خودکشی قدیمی متعلق به سالها پیش را یافتند، اما اسلحه را در خانه باقی گذاشتند و آنجا را ترک کردند.
جاناتان در بهت و ناباوری فرورفت، میگفت کوچکترین اطلاعی از پرونده TJX ندارد؛ اما مطالعه برگههای احضاریه و اسناد بازرسی، پازل وحشتناکی را در ذهنش تکمیل کرد. وقتی نام آلبرت گونزالس را دید، او را از روی یکی از نامهای مستعار قدیمیاش شناخت.
جاناتان تازه متوجه شد که گونزالس از سال ۲۰۰۳ خبرچین فدرال بوده و به مدت پنج سال، همزمان با اجرای بزرگترین سرقتهای بانکی به کمک کریستوفر اسکات، هکرهای دیگر را به دولت لو میداده تا خودش در حاشیه امن بماند.
ترس از تبدیل شدن به قربانی نمایشی دستگاه قضایی، سایه سنگینی بر ذهن او انداخت
ذهن مضطرب جاناتان سناریوهای بعدی را کنار هم میچید. حتماً گونزالس برای نجات خودش، تقصیرها را گردن اسکات میاندازد و مأموران فدرال هم برای راضی نگهداشتن افکار عمومی، به دنبال طعمهای شناختهشدهتر و جذابتر از اسکات میگردند؛ و چه کسی بهتر از پسر نوجوانی که روزی پنتاگون و ناسا را هک کرده بود؟
جاناتان یقین داشت که سیستم قضایی قصد دارد او را بهعنوان قربانی نمایشی (Scapegoat) پرونده معرفی کند و بیگناهیاش در برابر اراده دولت کاملاً بیاهمیت خواهد بود. ترس فلجکنندهاش ریشه در متنی زیرزمینی داشت که در میان هکرها دستبهدست میشد؛ جزوهای به نام «راهنمای مأمور استیل برای دستگیرشدن».
نویسندهی متن، هکری آمریکایی به نام جاستین تانر پترسون بود که خودش سالها بهعنوان خبرچین افبیآی فعالیت میکرد و همزمان به جرایم مالی ادامه داده بود تا اینکه بالاخره سر از زندان درآورد. در بخشی از راهنمای خود میگفت:
دستگاه قضایی مثل یک بازی است؛ هم دادستانها بازی میکنند و هم وکلای مدافع. اگر تو هم ناچار شدی وارد این بازی شوی، باید اول قواعدش را یاد بگیری... آنها ناجوانمردانه بازی میکنند و برای پیروزی در پروندهشان تقریباً دست به هر کاری میزنند؛ حتی دروغ میگویند.
جاناتان که تجربه وحشتناک زندان نوجوانان را در خاطر داشت و شباهت گونزالس به نویسندهی جزوه در خبرچینی را میدید، به این باور قطعی رسید که بهزودی برای جرمی نکرده، دههها به زندان خواهد افتاد.
«من آزاد میمیرم»؛ پایان تراژیک یک نابغه
۱۸ مه ۲۰۰۸، تنها دو هفته پس از یورش مأموران سرویس مخفی، پیکر بیجان جاناتان جیمز درحالیکه با شلیک گلوله به زندگی خود پایان داده بود، در خانهاش پیدا شد. او در کنار خود نامهای پنجصفحهای به جا گذاشته بود که علاوه بر پیامهای خداحافظی برای خانواده و رمز عبور حسابهای کاربریاش، کیفرخواست تندی علیه سیستم قضایی به شمار میرفت.
مجله وایرد بعدها متن نامهی جاناتان جیمز را منتشر کرد که در بخشهایی از آن میخوانیم:
من هیچ ایمانی به دستگاه قضایی ندارم. شاید اقدام امروز من و این نامه، پیام محکمتری به جامعه بفرستد. درهرصورت، کنترل وضعیت را از دست دادهام و این تنها راهی است که برای پسگرفتن آن میبینم. به یاد داشته باشید، مهم این نیست که شما ببرید یا ببازید؛ مهم این است که من ببرم یا ببازم، و نشستن در زندان به مدت ۲۰، ۱۰ یا حتی ۵ سال برای جرمی که مرتکب نشدهام، پیروزی من محسوب نمیشود. من آزاد میمیرم.
مارس ۲۰۱۰، دو سال پس از مرگ جاناتان، دادگاه فدرال آلبرت گونزالس را به ۲۰ سال زندان محکوم کرد و مأموران سرویس مخفی، بشکهای حاوی ۱٫۲ میلیون دلار پول نقد را که او در حیاطخلوت خانه والدینش دفن کرده بود، کشف و ضبط کردند. کریستوفر اسکات نیز به هفت سال زندان محکوم شد.
بررسیهای پرونده همچنین این احتمال را مطرح میکنند که شاید نام اختصاری J.J. به یکی دیگر از محکومین TJX به نام استیون وات اشاره داشته باشد که در فضای آنلاین با نام مستعار جیم جونز شناخته میشد.
جاناتان جیمز در زمان مرگ، نه دستگیر شده بود؛ نه محاکمه و نه تفهیم اتهام. فقط بر اساس یک سوءظن در مظان اتهام قرار داشت. جیمز مغز متفکری جنایتکار نبود و شاید نبوغ و استعداد نوجوانیاش میتوانست به مسیری سازنده هدایت شود؛ درست همان زمانی که پس از نفوذ به سرورها راه رفع آسیبپذیریشان برای مدیران مینوشت. ولی سایهی برچسبی قدیمی، در بیستوچهارسالگی جانش را گرفت.