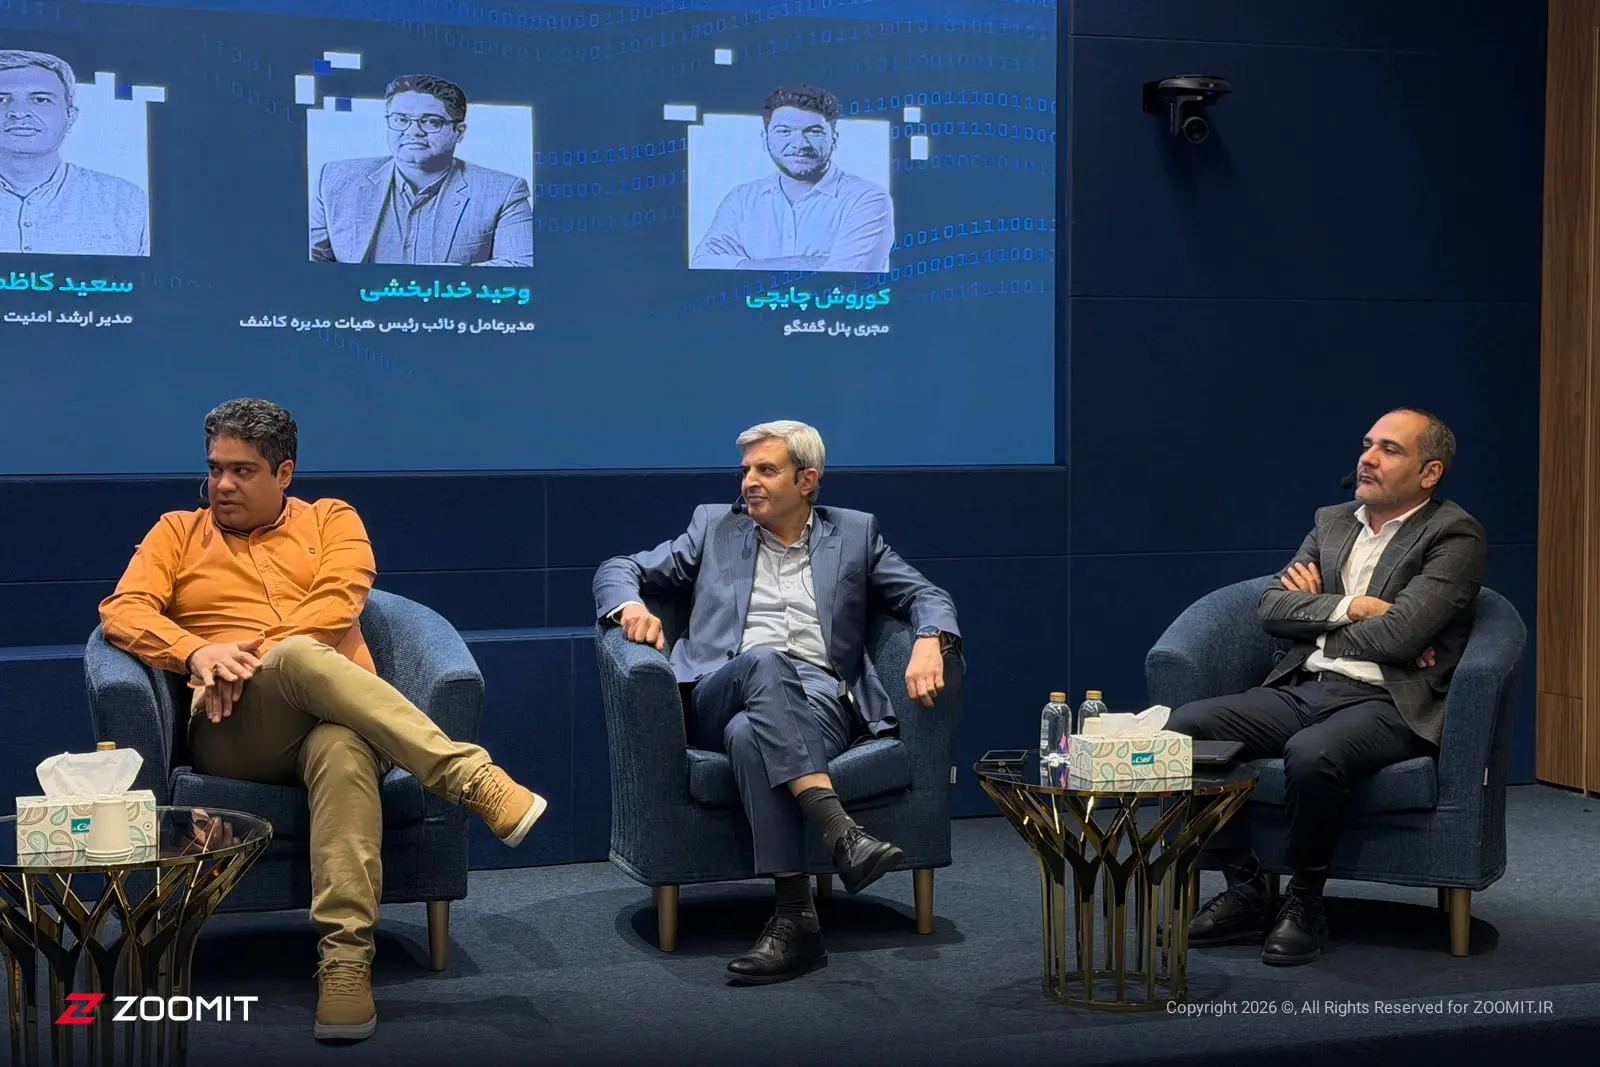
با ابطال پیاپی گواهیهای امنیتی بانکهای ایران از سوی مراجع خارجی، مدیرعامل کاشف ضمن تأکید بر گواهی ملی، ساخت مرورگر بومی را رد کرد.
وحید خدابخشی، مدیرعامل و نایبرئیس هیئتمدیره کاشف، در پنل «ریسکهای امنیتی استفاده از هوش مصنوعی؛ از حفاظت از داده تا کنترل عاملهای خودمختار»، از محدودیت در ارائه و ابطال گواهیهای امنیتی برخی خدمات بانکی ایران از سوی صادرکنندگان خارجی خبر داد. به گفته او، استفاده از گواهی ملی بهعنوان راهکار فنی این مسئله دنبال میشود، اما اعتماد مرورگرها و آگاهسازی کاربران همچنان از چالشهای اصلی آن است.
خدابخشی در پاسخ به پرسشی درباره گواهیهای امنیتی بانکها گفت برخی صادرکنندگان بینالمللی، با استناد به تحریمها، ارائه خدمات به بخشهایی از شبکه بانکی و پرداخت ایران را متوقف کردهاند. او افزود این محدودیتها حتی در میانه دوره اعتبار گواهیها اعمال شده و دامنه آنها در حال گسترش است.
او درباره تلاش برای دریافت گواهی از مسیرهای جایگزین توضیح داد: «از کشورهای مختلف، از جمله ایتالیا و ترکیه، گواهی گرفتیم؛ اما اکنون شرایط بهگونهای است که هر چند روز باید گواهیها را عوض کنیم، چون صادرکننده آنها را باطل میکند.»
خدابخشی گفت در جلسات فنی با حضور بانک مرکزی، مرکز ملی فضای مجازی و سایر دستگاهها، استفاده از گواهی ملی و زنجیره مراکز میانی صدور گواهی بهعنوان راهکار دنبال شده است.
به گفته مدیرعامل کاشف، خدابخشی از مسائل مربوط به اپلیکیشنها، سرورها و وبسرویسهایی که مدیریت آنها در اختیار مجموعههای داخلی است، با گواهی ملی حل شده اما در بخش خدمات مبتنی بر مرورگر، مسئله شناسایی و پذیرش زنجیره اعتماد باقی مانده است.
او درباره پیشنهاد ساخت مرورگر داخلی گفت: «یکی از موضوعات مطرحشده، ساخت مرورگر ملی یا بومی بود که ما کاملاً با آن مخالفیم. توضیح مسئله و آگاهسازی کاربر درباره اعتماد به گواهی، از اینکه از او بخواهیم کلاً مرورگر دیگری استفاده کند، راحتتر است.»
خدابخشی گفت گواهیهای داخلی را مبتنی بر استاندارد X.509 هستند و مسئله اصلی، قرار نداشتن زنجیره صدور آنها در زنجیره اعتماد مورد پذیرش مرورگرهاست. او گفت پذیرش این گواهیها از سوی کاربران، با مخاطرات و چالش اعتماد عمومی همراه است و به توضیح روشن نیاز دارد.
به گفته خدابخشی، تهیه بستههای آگاهسازی درباره مفهوم گواهی امنیتی، رمزنگاری، احراز اصالت سرویس و تغییرات ایجادشده آغاز شده است. او افزود این توضیحات باید روشن کنند کاربران به چه مواردی اعتماد کنند و چه مواردی را نپذیرند.
مدیرعامل کاشف این مسئولیت را مشترک میان حاکمیت و بخش خصوصی دانست و گفت محدودیتها به خدمات بانکی منحصر نیست و ابطال گواهیها در حوزههای غیربانکی نیز رخ میدهد.
خدابخشی همچنین تأکید کرد استفاده از گواهیهای داخلی، مستلزم تأمین امنیت مراکز صدور گواهی و نظارت بر عملکرد آنهاست. او در پاسخ به پرسشی درباره موقتیبودن این راهکار گفت تغییر مسیر در آینده امکانپذیر است، اما بازگشت سریع صادرکنندگان خارجی به ارائه خدمات را محتمل نمیداند.
در کنار پیشگیری، باید برای تداوم خدمات بانکی پس از حمله آماده باشیم
خدابخشی گفت مقابله با تهدیدهای جدید، علاوه بر پیشگیری و تنظیمگری، به تقویت توان تشخیص حمله و افزایش تابآوری شبکه بانکی نیاز دارد.
او با اشاره به استفاده روزافزون از هوش مصنوعی در هر دو حوزه دفاع و حمله گفت هنوز فاصله زیادی تا اطمینان از توان مقابله با عاملهای هوشمند وجود دارد. به گفته خدابخشی، تنظیمگری ضروری است، اما بهتنهایی نمیتواند پاسخگوی سرعت تغییر تهدیدها باشد.
او توضیح داد: «پیداکردن یک راه نفوذ، راحتتر از بستن همه راههای نفوذ ممکن است. اگر منتظر بمانیم ببینیم مهاجم چه میکند و بعد برای مقابله با آن راهکار پیاده کنیم، طبیعتا به نتیجه نمیرسیم.»
خدابخشی تشخیص نفوذ را یکی از دشوارترین بخشهای دفاع سایبری دانست و گفت در برخی رخدادهایی که شخصا در بررسی آنها حضور داشته، نفوذ چند ماه پیش از شناسایی اتفاق افتاده بود: «بعضا شش یا هفت ماه قبل نفوذ اتفاق افتاده بود و تازه بعد از آن متوجه شدیم.»
او تأکید کرد در کنار اقدامات پیشگیرانه، باید مسیر موازی برای کنترل پیامدهای حمله وجود داشته باشد: «باید آماده باشیم که در هر صورت ممکن است به ما حمله شود؛ حمله را تشخیص دهیم، دامنه تخریب را محدود کنیم و بتوانیم سریع به تداوم خدمت برگردیم.»
آمادگی برای سناریوی توقف گسترده شبکه بانکی
مدیرعامل کاشف در پاسخ به پرسشی درباره بدترین سناریوی ممکن، توقف شبکه بانکی و زیرساختهای پرداخت و انتقال وجه را مطرح کرد. او گفت برای شرایطی که زیرساختهای حیاتی بانکی از دسترس خارج شوند، سناریوهایی طراحی شده و آزمونهایی نیز انجام گرفته است.
به گفته خدابخشی، این اقدامات پس از جنگ ۱۲روزه دنبال شدهاند و هدف آنها، فراهم کردن امکان ارائه خدمات اصلی و انجام مبادلات مالی در شرایط بحرانی است.
ارزیابی امنیتی سامانههای بانکداری متمرکز
خدابخشی در ادامه، ارزیابی امنیتی سامانههای بانکداری متمرکز یا کوربانکینگ را ضروری دانست. او گفت بانک مرکزی پیگیر آزمون امنیتی این سامانههاست و برخی ارائهدهندگان نیز داوطلب شدهاند. خدابخشی از آغاز همکاری با داتین در این زمینه خبر داد و اجرای ارزیابی در چنین ابعادی را پروژهای بزرگ توصیف کرد.
مدیرعامل کاشف همچنین رابطهای پیش از هسته بانکی، بهویژه APIهای مورد استفاده در بانکداری باز، را از نقاط مهم ریسک دانست: «بانکداری باز هم فرصت است و هم تهدید؛ جایی که APIها در اختیار فینتکها قرار میگیرند، باید با حساسیت زیادی بررسی شود.»
هکنشدن، بهتنهایی نشانه امنیت بیشتر نیست
خدابخشی درباره برداشت عمومی از امنیت بانکها گفت: «این تصور که هر مجموعهای هک شده، از بقیه ناامنتر است و هر مجموعهای هک نشده، امنتر است، فرض درستی نیست.»
به گفته او، جذابیت هدف، میزان توجه مهاجمان و اثر اجتماعی اختلال در خدمات، در انتخاب هدف حمله نقش دارند. او تأکید کرد وابستگی گسترده مردم به خدمات بانکی و پرداخت آنلاین، این حوزه را به هدفی مهم برای حملاتی تبدیل کرده که بهدنبال اختلال و تخریب هستند.
دسترسی چتبات باید به اطلاعات همان کاربر محدود باشد
سعید کاظمی، مدیر ارشد امنیت اطلاعات تپسی، در این پنل درباره استفاده از چتبات در پشتیبانی گفت دسترسی این ابزار به دادهها باید محدود و کنترلشده باشد.
او توضیح داد در کاربرد مورد اشاره، دسترسی به اطلاعات بر اساس نشست و مجوزهای همان کاربر تعریف میشود: «چتبات نباید با یک توکن به همه اطلاعات دسترسی داشته باشد. دسترسی باید به همان کاربر محدود شود تا احتمال دریافت اطلاعات کاربران دیگر یا انجام کاری برای آنها کاهش پیدا کند.»
ریسک حسابهای مشترک و ابزارهای متصل به شبکه داخلی
مدیر ارشد امنیت اطلاعات تپسی، استفاده کارکنان از حسابهای شخصی یا مشترک ابزارهای هوش مصنوعی را یکی از زمینههای ریسک دانست؛ بهخصوص زمانی که دادههای سازمانی وارد سرویسهای بیرونی میشوند.
او همچنین درباره استفاده از بستههای نرمافزاری پیشنهادی هوش مصنوعی هشدار داد و گفت ممکن است توسعهدهنده به پیشنهاد مدل، بستهای آلوده را دریافت و وارد کد کند. به گفته او، پیامد چنین اتفاقی میتواند از فعالیتهای پنهان در زیرساخت تا آلودگیهای جدیتر مانند باجافزار متفاوت باشد.
کاظمی اتصال ابزارها از طریق MCP به سامانههای داخلی را نیز نیازمند کنترل دانست و گفت منشأ ابزار، نوع استفاده و سطح دسترسی آنها بررسی میشود. او اضافه کرد: «نمیتوانم بگویم کاملاً برای همه سناریوها آمادهایم. سرعت تغییرات بالاست و این یک فرایند تمامنشدنی است.»
افزایش سرعت تولید کد، ضرورت بررسی را از بین نمیبرد
کاظمی درباره توسعه نرمافزار با کمک هوش مصنوعی گفت استفاده از این ابزارها در حال گسترش است و فرایندهای امنیتی باید متناسب با افزایش سرعت تولید کد، خودکارتر شوند.
او تأکید کرد کد تولیدشده همچنان باید از مراحل بررسی امنیتی عبور کند: «فرایندهای بعدی باید اشکالات را پیدا کنند؛ از بررسیها و اسکنهای امنیتی در فرایند توسعه گرفته تا آزمون نفوذ. سرعت بیشتر شده و باید خودکارتر کار کنیم.»
به گفته او، شناخت محلهای استفاده از هوش مصنوعی، دادههای ورودی و ریسکهای مرتبط با هر کاربرد، بخشی از حکمرانی این فناوری در سازمان است. کاظمی آموزش و فرهنگسازی را نیز در کنترل استفادههای خارج از نظارت سازمانی مؤثر دانست.
او درباره جعل صدا برای کلاهبرداری گفت شنیدن صدای آشنا نباید بهتنهایی مبنای اعتماد به درخواست انتقال پول باشد و لازم است درخواست از مسیری مستقل، مانند تماس با شماره شناختهشده فرد، بررسی شود.
ترکیب متخصص و عامل هوش مصنوعی ارزش بیشتری ایجاد میکند
اسماعیل ملااحمدی، مدیر ارشد امنیت اطلاعات بلوبانک سامان، از برنامه اولیه این مجموعه برای فراهمکردن امکان رقابت عاملهای هوش مصنوعی در بخش CTF خبر داد. او گفت اجرای این ایده در دوره جاری ممکن نشد، اما همچنان در برنامههای آینده قرار دارد.
ملااحمدی توضیح داد منظور، رقابتی بود که در آن شرکتکنندگان عاملهای هوش مصنوعی خود را ارائه کنند و این عاملها چالشها را حل کنند. او تأکید کرد این برنامه به بخش CTF مربوط بود، نه بررسی مستقل اپلیکیشن در رویداد باگبانتی.
به گفته او، در دوره امسال محدودیتی برای استفاده شرکتکنندگان از ابزارها و عاملهای هوش مصنوعی وجود نداشت. برخی چالشهای CTF با کمک این ابزارها بهراحتی حل میشدند، اما همه چالشها چنین وضعیتی نداشتند.
کیفیت گزارشها از تعداد آنها مهمتر است
ملااحمدی کیفیت گزارشهای باگبانتی امسال را بهتر از دوره گذشته ارزیابی کرد و استفاده از خودکارسازی و هوش مصنوعی را یکی از دلایل احتمالی آن دانست: «تیمها بسیاری از کارها را خودکار یا با ابزارهای هوش مصنوعی انجام میدادند و جایی که لازم بود، متخصص انسانی دخالت میکرد.»
او تأکید کرد برای بلو، کیفیت گزارشها اهمیت بیشتری از تعداد آنها دارد.
مدیر ارشد امنیت اطلاعات بلو در پاسخ به انتخاب میان تیم انسانی و عاملهای هوش مصنوعی گفت در شرایط فعلی، ترکیبی از این دو را ترجیح میدهد: «مهارت متخصصان در استفاده از این ابزارها برای کار خودشان، ارزش افزوده ایجاد میکند. ابزارها بهتنهایی هنوز نمیتوانند همه مسائل را حل کنند.»
او همچنین هشدار داد دسترسی به ابزارهای هوش مصنوعی نباید باعث شود افراد تصور کنند دیگر به دانش تخصصی نیاز ندارند.
دریافت گزارش آسیبپذیری خارج از رویداد ادامه دارد
ملااحمدی باگبانتی را بخشی از مجموعه اقدامات لازم برای بلوغ امنیتی سازمان دانست و گفت این برنامه باید در کنار آموزش، تیم داخلی توانمند و فرایندهای مناسب قرار بگیرد.
او درباره اثر دوره نخست توضیح داد یافتهها به بازنگری برخی فرایندها، تقویت بخشهایی از تیم و تصمیمگیری محتاطانهتر در برخی حوزهها کمک کردهاند: «اگر باگبانتی به ما کمک نکرده بود، دوره دوم را برگزار نمیکردیم.»
به گفته او، صفحه رسمی دریافت گزارش آسیبپذیری آماده شده، اما مراحل نهایی انتشار آن بهدلیل شرایط اخیر کشور تکمیل نشده است. ملااحمدی گفت دریافت گزارش در فاصله میان رویدادها متوقف نشده و پژوهشگرانی که از مسیرهای ارتباطی موجود گزارش ارائه کردهاند، پاداش گرفتهاند.
استفاده از زیرساخت داخلی برای هوش مصنوعی بلو
ملااحمدی درباره کاربرد هوش مصنوعی در بلو گفت برنامهها در مرحله توسعه و آزمون هستند و بخش عمده آنها به عملیات داخلی مربوط میشود؛ کاربردهایی که انتظار میرود نتیجه آنها در کیفیت خدمات و کاهش زمان پاسخگویی دیده شود.
او درباره اطلاعرسانی این استفاده به مشتریان گفت ملاحظهای برای اعلام کلی کاربرد هوش مصنوعی ندارند، اما انتشار جزئیات ابزارها و فناوریهای مورد استفاده میتواند ملاحظات امنیتی داشته باشد.
ملااحمدی اضافه کرد: «برای هوش مصنوعی از زیرساختهای داخل بلو استفاده میکنیم؛ بنابراین قرار نیست دادهای به طرف سوم بدهیم که آن نگرانی حریم خصوصی وجود داشته باشد.»
۱٫۷۱ میلیارد تومان پاداش برای ۱۹ گزارش امنیتی
در بخش اعلام جوایز دومین رویداد «بلو دیپدایو»، اعلام شد از مجموع ۱۳۲ گزارش دریافتی در رقابت حضوری باگبانتی، ۱۹ گزارش واجد دریافت پاداش شناخته شدهاند. مجموع پاداش این گزارشها، با احتساب مبالغ تشویقی تیمها، یک میلیارد و ۷۱۰ میلیون تومان است.
بر اساس توضیحات ارائهشده، ۷۲ پژوهشگر در قالب ۲۵ تیم یک تا پنجنفره، طی دو روز در رویداد حضوری شرکت کردند. سقف پاداش آسیبپذیریهای اپلیکیشن اصلی و وبسرویسهای بلو بر اساس شدت آنها تعیین شده بود: برای سطح متوسط تا ۵۰ میلیون تومان، سطح بالا تا ۱۵۰ میلیون تومان و سطح بحرانی تا ۴۰۰ میلیون تومان. پاداش آسیبپذیریهای سطح «حیاتی» نیز بیش از ۴۰۰ میلیون تومان پیشبینی شده بود که مبلغ آن با توجه به تأثیر آسیبپذیری و ارزیابی تیم داوری تعیین میشد.
در بخش آنلاین CTF نیز ۱۴۶۵ نفر در قالب ۶۷۸ تیم، برای حل ۳۲ چالش رقابت کردند. جوایز سه تیم نخست این بخش بهترتیب ۱۳۳۷، ۷۷۰ و ۴۴۰ میلیگرم طلا اعلام شد؛ در مجموع، ۲۵۴۷ میلیگرم طلا که به گفته برگزارکنندگان، هنگام مراسم به حساب برگزیدگان واریز شده بود.
اعداد جوایز CTF از مفاهیم آشنا در جامعه امنیت الهام گرفتهاند: عدد ۱۳۳۷ به Leet و اعداد دو جایزه دیگر به مجوزهای دسترسی در لینوکس اشاره دارند.