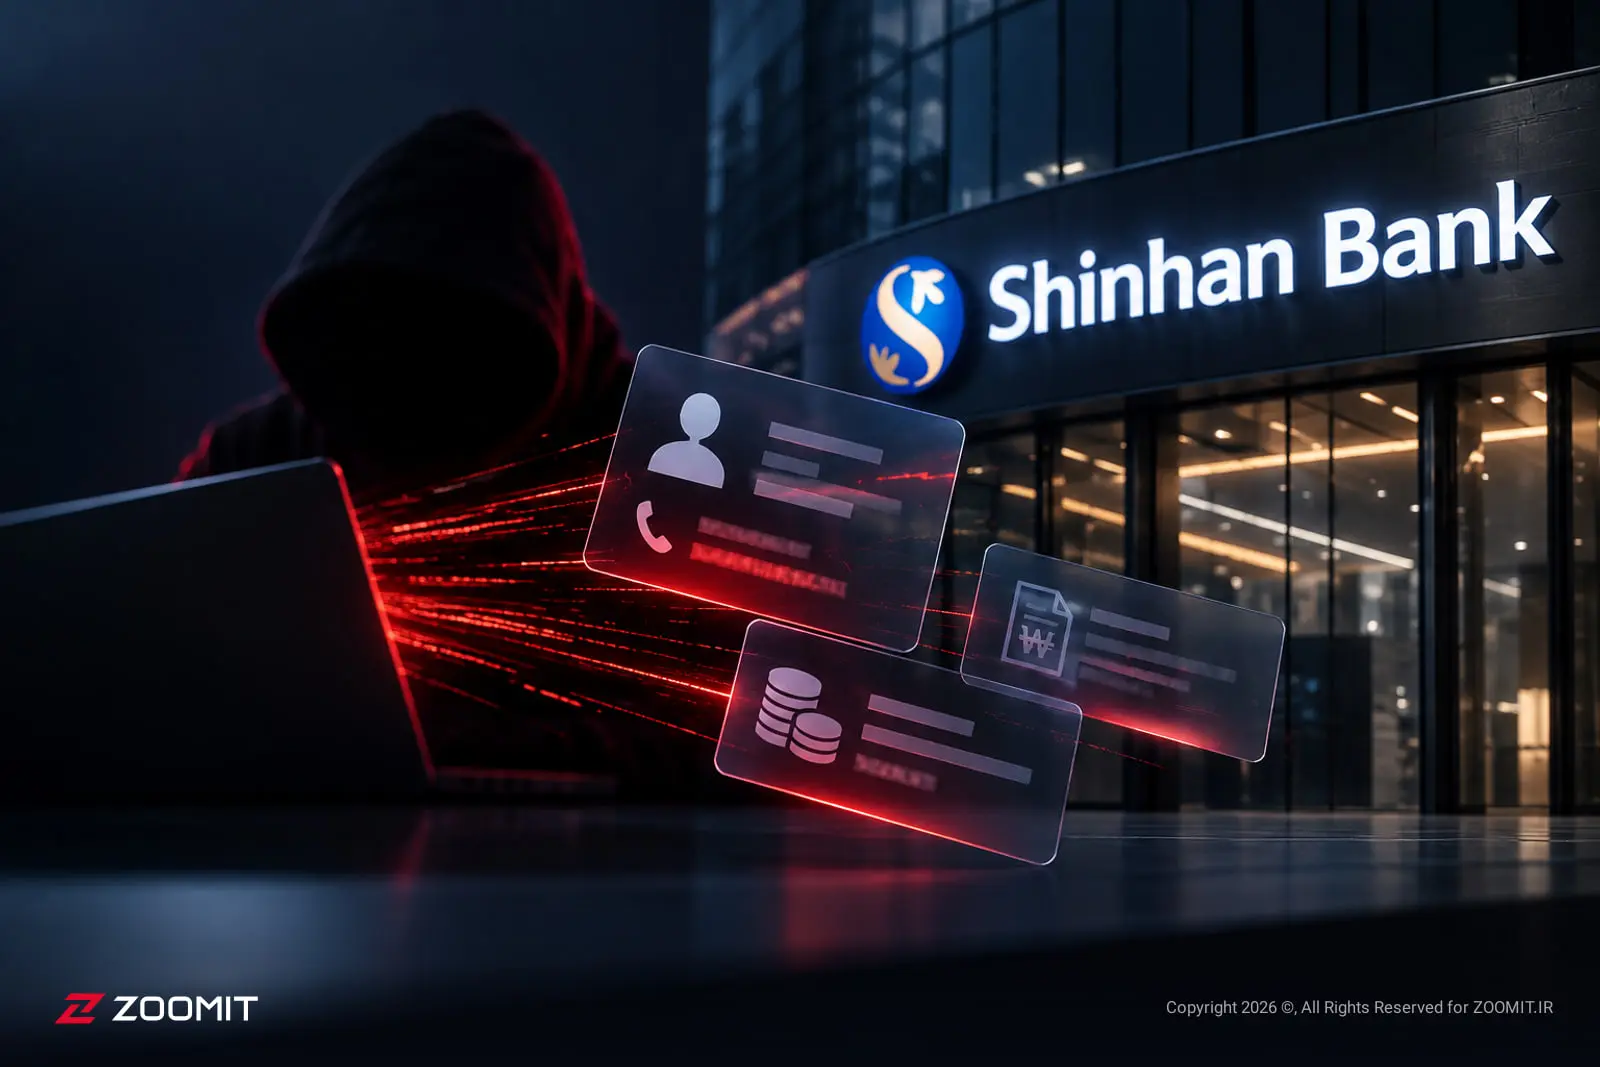
نفوذ سایبری به زیرساختهای شینهان بانک در کرهی جنوبی به افشای اطلاعات شخصی و مالی حدود ۲۵ هزار مشتری منجر شد. کارشناسان امنیت سایبری احتمال میدهند مهاجمان برای شناسایی آسیبپذیریها و ورود غیرمجاز به سامانه بازاریابان وام، از عوامل خودکار و پیشرفته هوش مصنوعی استفاده کرده باشند.
طبق گزارش بلومبرگ به نقل از یونهاپ، شینهان بانک، از زیرمجموعههای گروه مالی شینهان، دسترسی غیرمجاز به برخی خدمات خود را تأیید کرده است. دادههای فاششده شامل نام، شماره تماس، درآمد سالانه و سقف وام مشتریان میشود و بررسیها برای ارزیابی دقیق دامنه نفوذ ادامه دارد.
مسئولان شینهان بانک درباره اثرات مالی این رخداد اعلام کردند: «درحالحاضر، شینهان بانک نمیتواند تاثیر دقیق این حادثه را بر وضعیت مالی، نتایج عملیاتی یا فعالیتهای تجاری خود ارزیابی و اعلام کند.»
نهادهای نظارتی کرهی جنوبی از جمله سازمان نظارت مالی بازرسی اضطراری از محل را آغاز کردهاند. همزمان بانک کیبی کوکمین نیز از درز اطلاعات ۱۱۹ مشتری خود خبر داده و کمیسیون خدمات مالی برای بررسی این حملات جلسهای فوری با مدیران بانکی ترتیب داده است.
مون چونگ هیون، مدیر شرکت امنیت سایبری جنیانز، گفت: «با پیشرفت فناوریهای هوش مصنوعی، کدهای منبع بدون محدودیت به اشتراک گذاشته میشوند و در حملات مخرب به کار میروند؛ بنابراین افراد زیادی باید احتیاط کنند.»
سونگهو هوانگ، مدیر بخش کره در شرکت نوردویپیان، میگوید: «افشای همزمان اطلاعات شخصی و مالی نگرانکننده بهشمار میرود و هوش مصنوعی باورپذیری این دست حملات را افزایش داده است.»